
问题背景与处理结论
接手一个仍在提供服务的 InfluxDB 实例时,我遇到了账号密码不可用、也没有可用于管理员操作的 Token 的情况。原实例不方便停机,而当前需求可以使用独立数据库解决,因此最终新建了一个独立实例,没有修改原实例密码或数据目录。
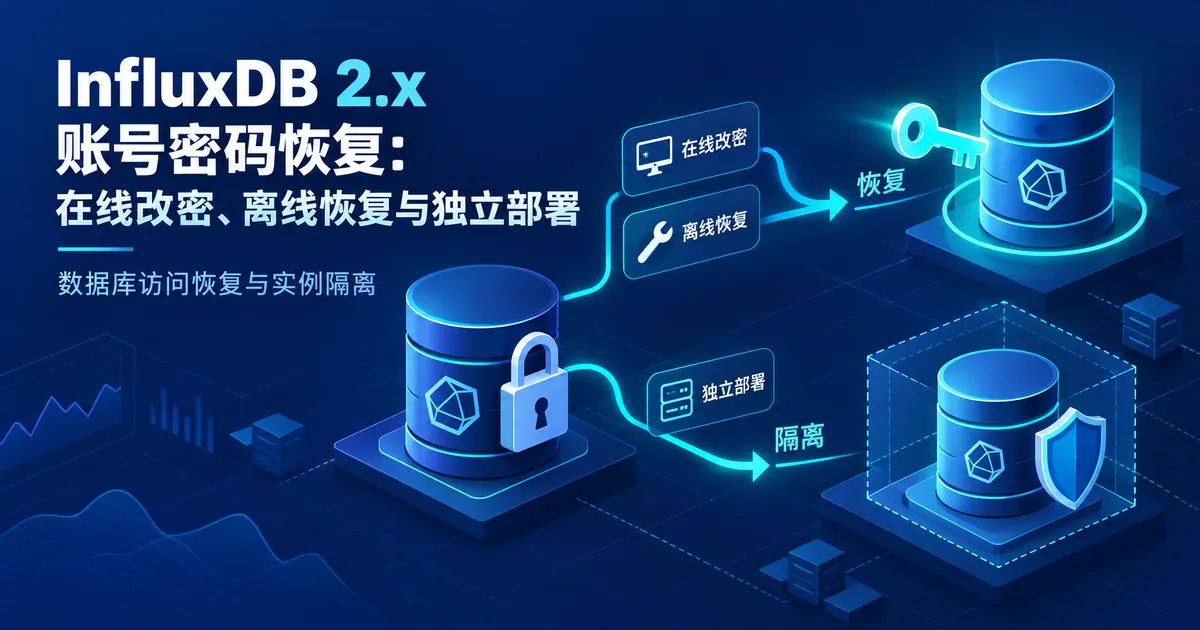
本文先整理账号恢复的判断路径,再给出在线改密、离线恢复和独立部署的操作参考。在线改密与离线恢复并非本次已执行成功的步骤;本次实际采用的是最后一种方案。新建实例也不会恢复原账号或自动迁移历史数据。
示例以 Docker 部署的 InfluxDB OSS 2.6.1 为背景,不适用于 InfluxDB Cloud、1.x 兼容认证或 InfluxDB 3。镜像版本用于说明当时环境,不作为当前新部署的版本推荐。执行恢复时应使用与原实例一致的版本,并先确认该版本的命令帮助。
一、先确认实例与认证状态
核对容器与持久化目录
下面是经过泛化的 Compose 服务配置,实际部署时位于 services 下:
services: influxdb: image: influxdb:2.6.1 container_name: influxdb restart: unless-stopped environment: TZ: Asia/Shanghai ports: - "8086:8086" volumes: - /path/to/influxdb/data:/var/lib/influxdb2 - /path/to/influxdb/config:/etc/influxdb2本文命令均在 Docker 宿主机的 Bash 终端执行;docker exec 内的命令才在容器中执行。容器名、路径和示例用户名需要替换为实际值,操作前应具备该实例的管理授权。
先核对镜像与挂载,避免恢复到错误的数据目录:
docker inspect influxdb --format '{{.Config.Image}}'docker inspect influxdb --format '{{json .Mounts}}'InfluxDB 2.x 没有统一的默认账号密码。初始用户由初始化流程创建,不能假定 admin/admin 或 root/root 可用。初始化过程见官方 setup 文档。
已初始化实例的用户、组织和授权等信息保存在持久化存储中。继续挂载原数据目录时,重新创建容器或补写 DOCKER_INFLUXDB_INIT_USERNAME、DOCKER_INFLUXDB_INIT_PASSWORD,不能当作重置已有用户的办法。
区分初始化状态、CLI 配置与权限
在示例端口映射下,可从宿主机查询是否还允许首次初始化:
curl --fail-with-body --silent --show-error \ http://127.0.0.1:8086/api/v2/setup按照Setup API 说明,成功响应中的 allowed: true 表示仍允许 setup;allowed: false 表示不能再走首次初始化。请求失败时先检查服务地址、端口和代理配置,不能据此判断初始化状态。对于预期已有数据的实例,如果意外看到 true,应先排查是否挂错目录或访问了另一个实例。
再查看指定位置的 CLI 配置:
docker exec influxdb influx config list \ --configs-path /etc/influxdb2/influx-configs| 观察结果 | 能说明什么 | 不能推断什么 |
|---|---|---|
DOCKER_INFLUXDB_INIT_CLI_CONFIG_NAME=default | CLI 配置名为 default | 用户名是 default |
| 配置列表只有表头 | 指定配置文件没有列出可用配置 | 数据库未初始化或没有用户 |
API 或 CLI 返回 401 Unauthorized | 当前请求未通过认证或授权 | 实例没有任何有效 Token |
401 可能与缺失、错误、失效或权限不足的 Token 有关,也可能是请求到了错误的实例。确认目标地址后,再决定恢复路线。
二、按权限与停机条件选择路线
| 当前条件 | 处理路线 |
|---|---|
| 有足够用户管理权限的 Token,API 可用 | 在线查询用户并修改密码,无需为了改密停库 |
| 没有可用管理 Token,允许停机 | 安排维护窗口,停库备份后使用 influxd recovery |
| 没有可用管理 Token,暂不允许停机 | 从授权管理的配置中寻找 Token;仍无结果则等待维护窗口 |
| 新需求不依赖原实例历史数据 | 可以评估独立部署,但原账号恢复问题仍然存在 |
普通 Bucket 读写 Token 不等于管理员凭据。Token 能完成某个请求,也不代表它可以修改任意用户的密码。
没有 Token 时,先定位已有配置
优先检查密码管理器或部署凭据记录,再检查相关应用的 .env、Compose、Telegraf、Grafana、Node-RED 和后端配置。应用可能持有访问 InfluxDB 的 Token,但权限未必足够。
如果宿主机已有 rg,可在已授权的应用配置目录中先只查文件名,避免搜索结果直接打印密钥:
cd /path/to/appsrg --files-with-matches --hidden \ -g '!.git/**' -g '!influxdb/data/**' \ 'INFLUX_TOKEN|INFLUXDB_TOKEN|INFLUXDB_V2_TOKEN|DOCKER_INFLUXDB_INIT_ADMIN_TOKEN' .该搜索只覆盖常见变量名,不保证找到所有 Token。对相关容器,可只列出匹配的环境变量名称:
docker inspect example-app \ --format '{{range .Config.Env}}{{println .}}{{end}}' \ | awk -F= 'toupper($1) ~ /INFLUX.*TOKEN|TOKEN.*INFLUX/ {print $1 "=REDACTED"}'需要查看具体值时,在本机受控环境中读取。Shell 历史也可能留下旧凭据,但不要把配置、完整 docker inspect 输出或历史记录直接粘贴到聊天、工单与文章中。找到 Token 后仍需确认其目标实例、有效性和权限。
三、有管理 Token:在线修改密码
先通过交互输入读取 Token,避免把真实值直接写进 Shell 命令历史:
read -r -s -p 'InfluxDB Token: ' INFLUX_TOKENprintf '\n'export INFLUX_TOKEN
docker exec -e INFLUX_TOKEN influxdb influx user list \  --host http://localhost:8086
这里的 localhost 是容器内部地址。若成功列出用户,从实际输出中确认目标用户名;不要把 admin-user 当成固定账号。
使用具有目标用户管理权限的 Token,按提示输入新密码:
docker exec -it -e INFLUX_TOKEN influxdb influx user password \  --host http://localhost:8086 \  --name admin-user
unset INFLUX_TOKEN
influx user password 支持按用户名或 ID 指定用户,省略 --password 时交互输入密码,见官方命令说明。例如 Operator Token 具有实例级管理权限,但不应将其作为业务应用的日常读写凭据。
环境变量传递可以减少明文出现在命令历史中的机会,并不意味着凭据对宿主机管理员不可见;操作时也不要启用 set -x。
改密后,用新密码重新登录 Web UI,核对用户身份和组织。不要仅凭命令没有报错就宣告恢复完成,也不要把修改登录密码当作已泄露 Token 的吊销措施。
四、没有管理 Token:停库后离线恢复
influxd recovery 直接操作实例元数据,必须在原 influxd 停止后执行。官方要求与参数见离线更新用户密码说明。
1. 确认停机并备份
维护前确认实际挂载路径、可用磁盘空间和备份权限;停机期间应避免其他部署工具自动拉起原服务。
docker stop influxdbdocker inspect influxdb --format '{{.State.Status}}'确认状态为 exited,并确认没有其他进程使用同一数据目录后,再制作停库副本。下面备份整个数据与配置目录,比只复制 influxd.bolt 更便于保留完整恢复材料:
BACKUP_DIR="/path/to/backups/influxdb-$(date +%Y%m%d-%H%M%S)"mkdir -p "$BACKUP_DIR"chmod 700 "$BACKUP_DIR"cp -a /path/to/influxdb/data "$BACKUP_DIR/data"cp -a /path/to/influxdb/config "$BACKUP_DIR/config"test -s "$BACKUP_DIR/data/influxd.bolt"逐步确认复制成功、目录内容和权限符合预期,再继续恢复。示例假设当前管理员账户有权限读取源目录;备份中也含敏感元数据,应限制访问。自定义的引擎路径或其他挂载目录需另行纳入备份,不能把单个 Bolt 文件当作全部时序数据的备份。
2. 用相同版本查询用户名
临时容器只运行恢复子命令,不启动第二个数据库服务:
docker run --rm \ --entrypoint influxd \ -v /path/to/influxdb/data:/var/lib/influxdb2 \ influxdb:2.6.1 \ recovery user list \ --bolt-path /var/lib/influxdb2/influxd.bolt从结果中确认用户名。--bolt-path 必须指向原实例实际使用的元数据文件;查询结果与预期不符时,先检查挂载路径,不要直接创建或修改用户。查询命令见官方凭据恢复文档。
3. 修改密码并启动原实例
下面通过 Bash 交互读取新密码,再传给恢复命令:
read -r -s -p 'New InfluxDB password: ' NEW_PASSWORDprintf '\n'
docker run --rm \  --entrypoint influxd \  -v /path/to/influxdb/data:/var/lib/influxdb2 \  influxdb:2.6.1 \  recovery user update \  --bolt-path /var/lib/influxdb2/influxd.bolt \  --username admin-user \  --password "$NEW_PASSWORD"
unset NEW_PASSWORD
该方式避免在历史中直接写入密码,但恢复命令仍通过参数接收密码,运行期间可能被有权限的本机进程检查或 Docker 管理工具看到。仅在受控维护环境中执行。
确认恢复命令成功退出后,启动原容器并检查日志:
docker start influxdbdocker logs --tail 50 influxdbcurl --fail-with-body --silent --show-error http://127.0.0.1:8086/health验证应包括新密码登录、原组织与 Bucket 可见、关键应用读写正常。健康检查通过只能说明服务状态,不能替代账号与业务验证。如果恢复失败,应保留错误信息并核对版本、文件权限及路径,不要反复尝试删除元数据。
五、本次实际方案:新建独立实例
本次原实例不能方便地停止,也没有找到足够权限的 Token。由于新需求不依赖原实例的数据,我最终选择独立部署,原实例继续运行,账号恢复留待后续处理。
独立部署需要新的数据目录、配置目录以及不同的宿主机端口。下面是完整的 Compose 示例,仍保留当时的版本号:
services: influxdb_new: image: influxdb:2.6.1 container_name: influxdb_new restart: unless-stopped environment: TZ: Asia/Shanghai DOCKER_INFLUXDB_INIT_MODE: setup DOCKER_INFLUXDB_INIT_USERNAME: new-admin DOCKER_INFLUXDB_INIT_PASSWORD: ${INFLUXDB_NEW_PASSWORD:?Set INFLUXDB_NEW_PASSWORD} DOCKER_INFLUXDB_INIT_ORG: example-org DOCKER_INFLUXDB_INIT_BUCKET: example-bucket ports: - "127.0.0.1:18086:8086" volumes: - /path/to/influxdb-new/data:/var/lib/influxdb2 - /path/to/influxdb-new/config:/etc/influxdb2在 Compose 文件同目录创建 .env,将占位值替换为独立的新密码:
INFLUXDB_NEW_PASSWORD=REPLACE_WITH_A_UNIQUE_STRONG_PASSWORD将 .env 加入该部署项目的 .gitignore,并限制文件访问权限。.env 仍是明文文件,不能因为没有写进 YAML 就视为已加密;不要公开渲染后的 Compose 配置。
确认新目录没有复用原实例数据后,在 Compose 文件所在目录启动:
docker compose up -d influxdb_newdocker compose logs --tail 50 influxdb_newcurl --fail-with-body --silent --show-error http://127.0.0.1:18086/health示例端口只绑定宿主机回环地址。本机浏览器访问 http://127.0.0.1:18086;远程管理可通过已有 SSH 通道转发该端口,不要直接把回环地址替换为未受保护的公网入口。
部署后应确认新账号可登录、新组织和 Bucket 正确,并使用新实例凭据验证业务读写。新实例拥有独立的数据与授权,原实例的 Token 和历史数据不会自动随之迁移。这些检查应在实际部署环境中逐项完成。
六、常见误区与后续处理
| 误区 | 正确处理 |
|---|---|
删除 influxd.bolt 就能重置密码 | 它包含用户、组织、授权等元数据,删除可能破坏实例,应使用恢复命令 |
| 启动第二个容器共用原数据目录 | 不让两个数据库进程同时使用同一数据目录;独立实例必须使用独立目录 |
| 增加初始化环境变量就能修改旧账号 | 已有实例走改密或恢复流程,不依赖首次初始化变量 |
| 找到业务 Token 就一定能改密码 | 确认权限,Bucket 读写能力不等于用户管理能力 |
| 新建实例意味着原账号已恢复 | 只解决独立的新需求,原账号与历史数据访问仍需另行处理 |
如果必须继续访问原实例的历史数据,应安排维护窗口恢复原账号,或使用已有授权开展数据迁移。恢复访问后,将管理员凭据妥善保存,给业务应用配置最小权限 Token;发现凭据泄露时,另行评估轮换与吊销。